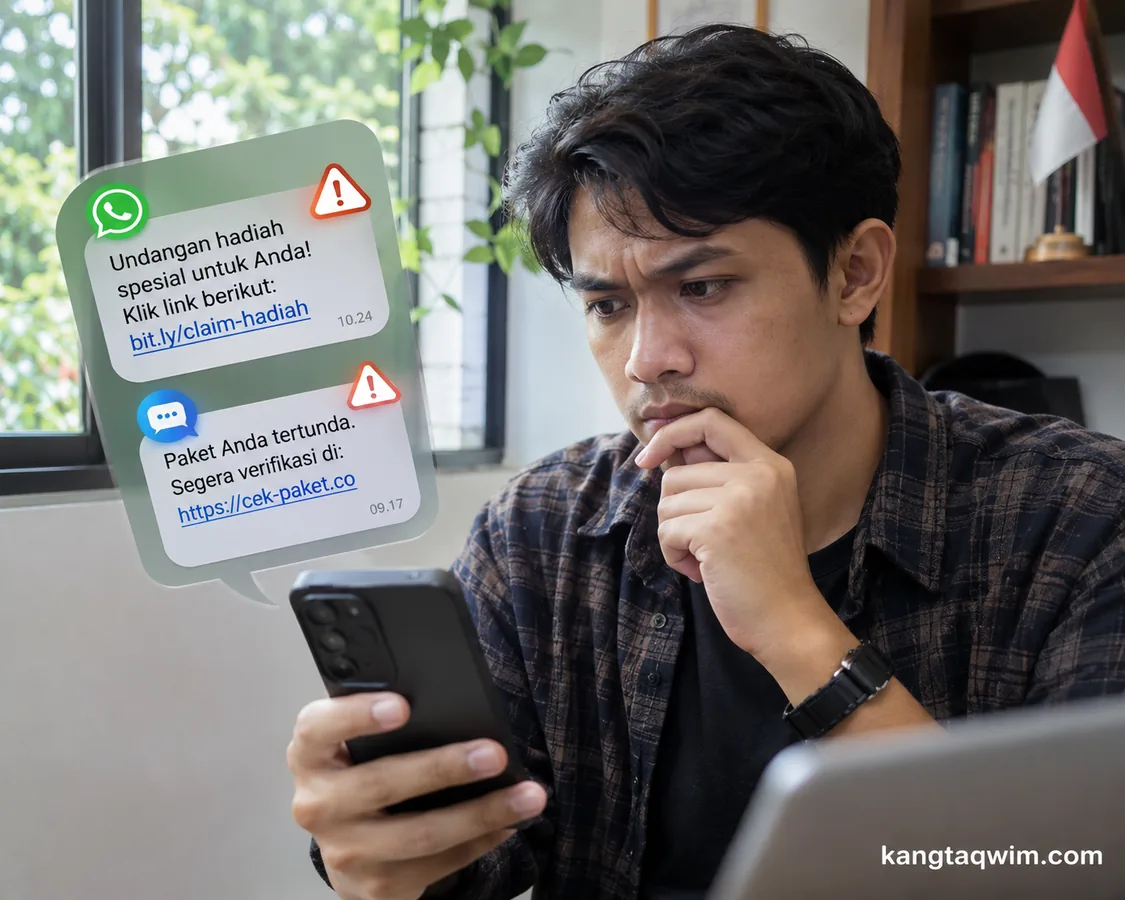
Pesan berisi tautan sering diterima melalui WhatsApp, SMS, maupun media sosial. Sebagian tautan memang mengarah ke informasi yang dibutuhkan, tetapi ada juga yang sengaja dibuat untuk menipu penerima. Pelaku dapat mengatasnamakan bank, kurir, instansi pemerintah, perusahaan telekomunikasi, bahkan teman atau anggota keluarga agar pesan terlihat meyakinkan.
Modus seperti ini dikenal sebagai *phishing*. Tujuannya adalah membuat korban membuka situs palsu, memasukkan kata sandi, memberikan kode OTP, atau memasang aplikasi berbahaya. Karena tampilan pesan dapat dibuat menyerupai pemberitahuan resmi, pengguna perlu memahami cara mengenali link penipuan sebelum mengambil tindakan.
Berikut ciri-ciri tautan mencurigakan, langkah memeriksa alamat situs, serta hal yang perlu dilakukan jika terlanjur mengeklik atau memberikan data pribadi.
Ciri-ciri Link Penipuan yang Perlu Diwaspadai
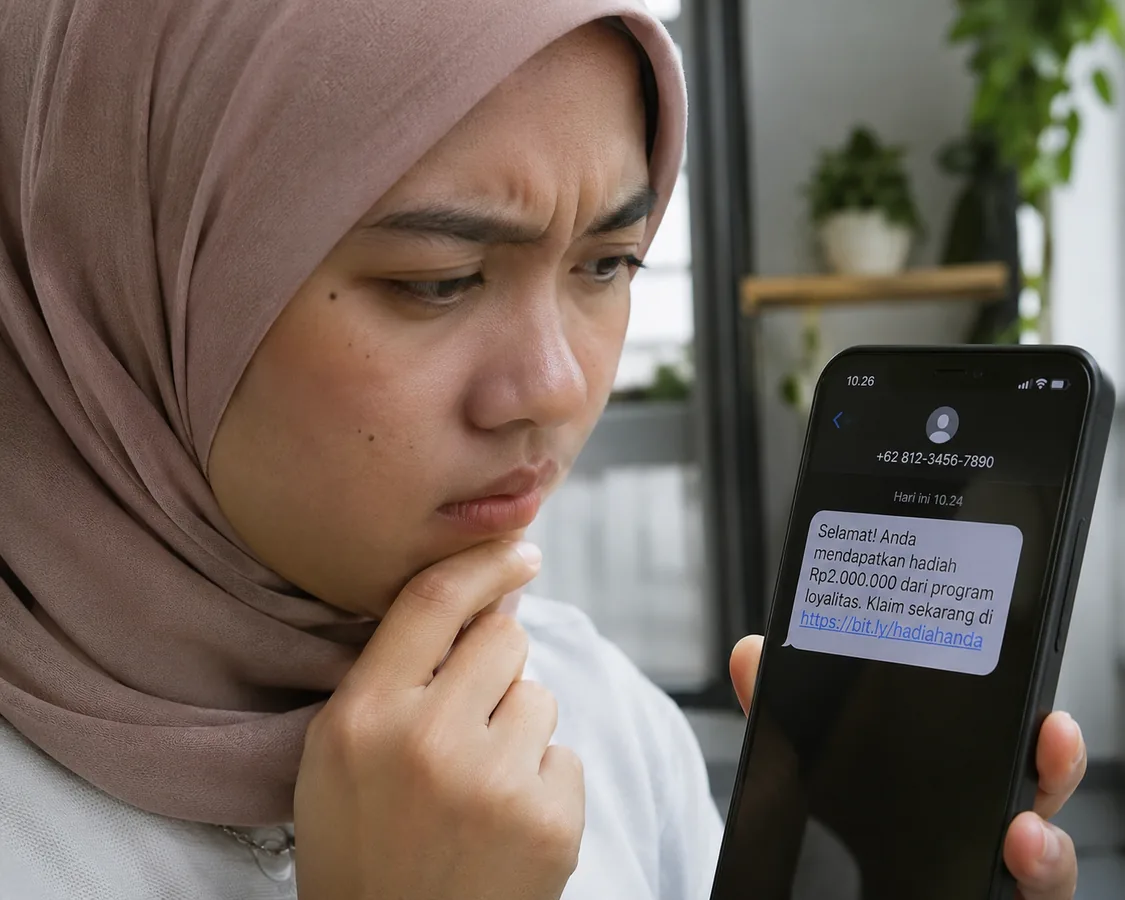
Tautan palsu tidak selalu terlihat mencurigakan pada pandangan pertama. Ada pesan yang menggunakan logo, nama perusahaan, dan bahasa formal agar penerima percaya. Karena itu, perhatikan isi pesan dan alamat situs secara bersamaan. Kata kunci utama yang dibahas dalam artikel ini adalah cara mengenali link penipuan.
1. Pesan Dibuat Mendesak atau Menakut-nakuti
Pelaku sering menyebut akun akan diblokir, paket akan dikembalikan, bantuan akan hangus, atau rekening akan ditutup jika penerima tidak segera mengeklik tautan. Tujuannya adalah membuat korban panik dan tidak sempat memeriksa informasi.
Jika menerima pesan seperti ini, berhenti sejenak. Buka aplikasi atau situs resmi lembaga yang disebutkan dengan mengetik alamatnya sendiri. Jangan menggunakan tautan dari pesan yang belum dapat dipastikan kebenarannya.
2. Alamat Situs Menyerupai Domain Resmi
Periksa ejaan domain dengan teliti. Situs palsu dapat menambahkan huruf, angka, tanda hubung, atau menggunakan akhiran domain yang berbeda. Logo dan tampilan halaman dapat disalin, sehingga keduanya bukan bukti bahwa situs tersebut benar-benar milik lembaga resmi.
Perlu diingat, ikon gembok atau HTTPS hanya menunjukkan koneksi terenkripsi. Hal itu tidak otomatis menjamin bahwa pemilik situs dapat dipercaya. Pastikan domain sesuai dengan alamat yang diumumkan pada kanal resmi lembaga.
3. Meminta OTP, PIN, atau Kata Sandi
Kode OTP, PIN, kata sandi, dan kode pemulihan merupakan informasi rahasia. Jangan mengirimkannya melalui chat atau mengisi kode tersebut pada halaman yang dibuka dari pesan mencurigakan. Pelaku dapat menggunakan kode itu untuk mengambil alih akun atau menyetujui transaksi.
4. Meminta Memasang File atau Aplikasi
Waspadai pesan yang meminta penerima memasang file APK di luar toko aplikasi resmi. File tersebut sering disamarkan sebagai undangan, bukti pengiriman paket, tagihan, atau dokumen. Jika dipasang, aplikasi berbahaya dapat meminta izin untuk membaca SMS, mengakses notifikasi, atau mengendalikan fungsi tertentu pada perangkat.
5. Pengirim Tidak Dapat Diverifikasi
Nama profil, foto, dan logo dapat ditiru. Bahkan pesan yang datang dari akun teman perlu diperiksa jika isinya tidak biasa, misalnya meminta uang, kode verifikasi, atau mengirim tautan yang tidak pernah dibahas sebelumnya. Konfirmasikan melalui panggilan atau saluran komunikasi lain.
Cara Memeriksa Link Sebelum Dibuka
Sebelum mengetuk tautan, periksa siapa pengirimnya dan apakah isi pesan sesuai dengan layanan yang sedang digunakan. Jika pesan mengaku berasal dari bank atau instansi pemerintah, cari informasi melalui situs resmi atau aplikasi yang sudah dikenal.
- Jangan langsung membuka tautan dari nomor yang tidak dikenal.
- Periksa ejaan alamat domain dan nama lembaga yang disebutkan.
- Jangan mengisi data pribadi melalui halaman yang dibuka dari pesan mendadak.
- Hubungi layanan pelanggan menggunakan nomor yang tercantum di situs resmi.
- Laporkan dan blokir pengirim jika pesan terbukti mencurigakan.
Jangan mengandalkan layanan pemeriksa tautan secara sembarangan dengan menyalin alamat yang mungkin berisi token pribadi. Untuk urusan akun atau transaksi, akses layanan dengan mengetik alamat resmi secara manual atau melalui aplikasi resmi.
Apa yang Harus Dilakukan jika Terlanjur Mengeklik Link?
Jika tautan hanya terbuka dan kamu tidak memasukkan data, tidak mengunduh file, serta tidak memberikan izin apa pun, tutup halaman tersebut. Periksa folder unduhan untuk memastikan tidak ada file yang tersimpan. Jangan melanjutkan instruksi yang muncul di halaman itu.
Jika sudah memasukkan kata sandi, segera ubah melalui aplikasi atau situs resmi. Periksa aktivitas login, keluarkan perangkat yang tidak dikenal, dan aktifkan verifikasi dua langkah. Jika kode OTP atau data keuangan sudah diberikan, hubungi penyedia layanan atau bank melalui kanal resmi secepat mungkin.
Apabila sempat memasang APK dari tautan tersebut, hentikan penggunaan aplikasi mencurigakan, cabut izin yang diberikan jika memungkinkan, dan lakukan pemeriksaan keamanan perangkat. Jika aplikasi meminta akses khusus atau perangkat menunjukkan aktivitas tidak wajar, minta bantuan pusat layanan resmi.
Cara Melaporkan Pesan Phishing di WhatsApp dan SMS
Di WhatsApp, buka informasi kontak atau percakapan, kemudian gunakan pilihan Laporkan dan ikuti petunjuk yang tersedia. Blokir nomor jika diperlukan. Jangan meneruskan tautan aktif ke grup lain meskipun bermaksud memberi peringatan; cukup jelaskan ciri pesan tanpa menyebarkan alamat berbahaya.
Jika penipuan berkaitan dengan rekening atau transaksi keuangan, hubungi bank atau penyedia layanan pembayaran terlebih dahulu. Untuk dugaan penipuan keuangan, masyarakat dapat mempelajari kanal pelaporan Indonesia Anti-Scam Centre (IASC) yang dikelola untuk membantu penanganan laporan penipuan sektor keuangan. Siapkan bukti transaksi, kronologi, dan komunikasi dengan pihak terkait.
Kebiasaan Aman agar Tidak Mudah Tertipu
Gunakan kata sandi berbeda untuk layanan penting dan aktifkan verifikasi dua langkah. Perbarui sistem operasi serta aplikasi melalui toko resmi. Batasi izin aplikasi sesuai kebutuhan dan jangan menyimpan kode OTP di tempat yang mudah diakses orang lain.
Biasakan memeriksa informasi sebelum membagikannya kepada keluarga atau grup. Jika ada pesan yang membuat panik, justru gunakan waktu untuk memeriksa sumbernya. Langkah sederhana ini dapat mencegah data pribadi dan akses akun jatuh ke tangan orang yang tidak bertanggung jawab.
Periksa Keaslian Informasi Sebelum Membagikannya
Selain tautan, isi pesan juga perlu diverifikasi. Penipu dapat menyertakan nama pejabat, nomor surat, logo, atau foto dokumen yang terlihat meyakinkan. Cari pengumuman yang sama pada situs resmi lembaga. Jika tidak ditemukan, tanyakan melalui kontak layanan yang tercantum pada situs tersebut. Hindari menyebarkan pesan berantai karena dapat membuat orang lain ikut membuka tautan berbahaya.
Kesimpulan
Link penipuan biasanya memanfaatkan pesan mendesak, alamat situs yang menyerupai domain resmi, permintaan kode rahasia, atau file aplikasi dari sumber tidak dikenal. Periksa pengirim dan domain sebelum membuka tautan. Jika terlanjur memberikan data, segera amankan akun dan hubungi penyedia layanan melalui kanal resmi.